


Liquid攻擊者自留4700萬美元,算白帽賞金還是變相勒索?
 Odaily
原創 | Odaily News(@OdailyChina)
作者 | Asher(@Asher_ 0210)
9 月 6 日,攻擊者利用 Elements 軟體漏洞,憑空生成約 4000 枚 LBTC,並透過 SideSwap 的正常提現通道,從 Liquid 多簽錢包中換走約 3998.5 BTC,價值約 3.2 億美元。
不過,攻擊者隨後在比特幣交易中留言:「我們是白帽,請透過鏈上聯繫我們。」在 Blockstream 修復漏洞後,攻擊者歸還了其中 3400 BTC,卻將剩餘約 598.5 BTC 留在自己控制的地址中,價值約 4700 萬美元。
目前,Blockstream 正與攻擊者溝通,試圖追回剩餘 598.5 BTC,官方也未將其確認為漏洞賞金。
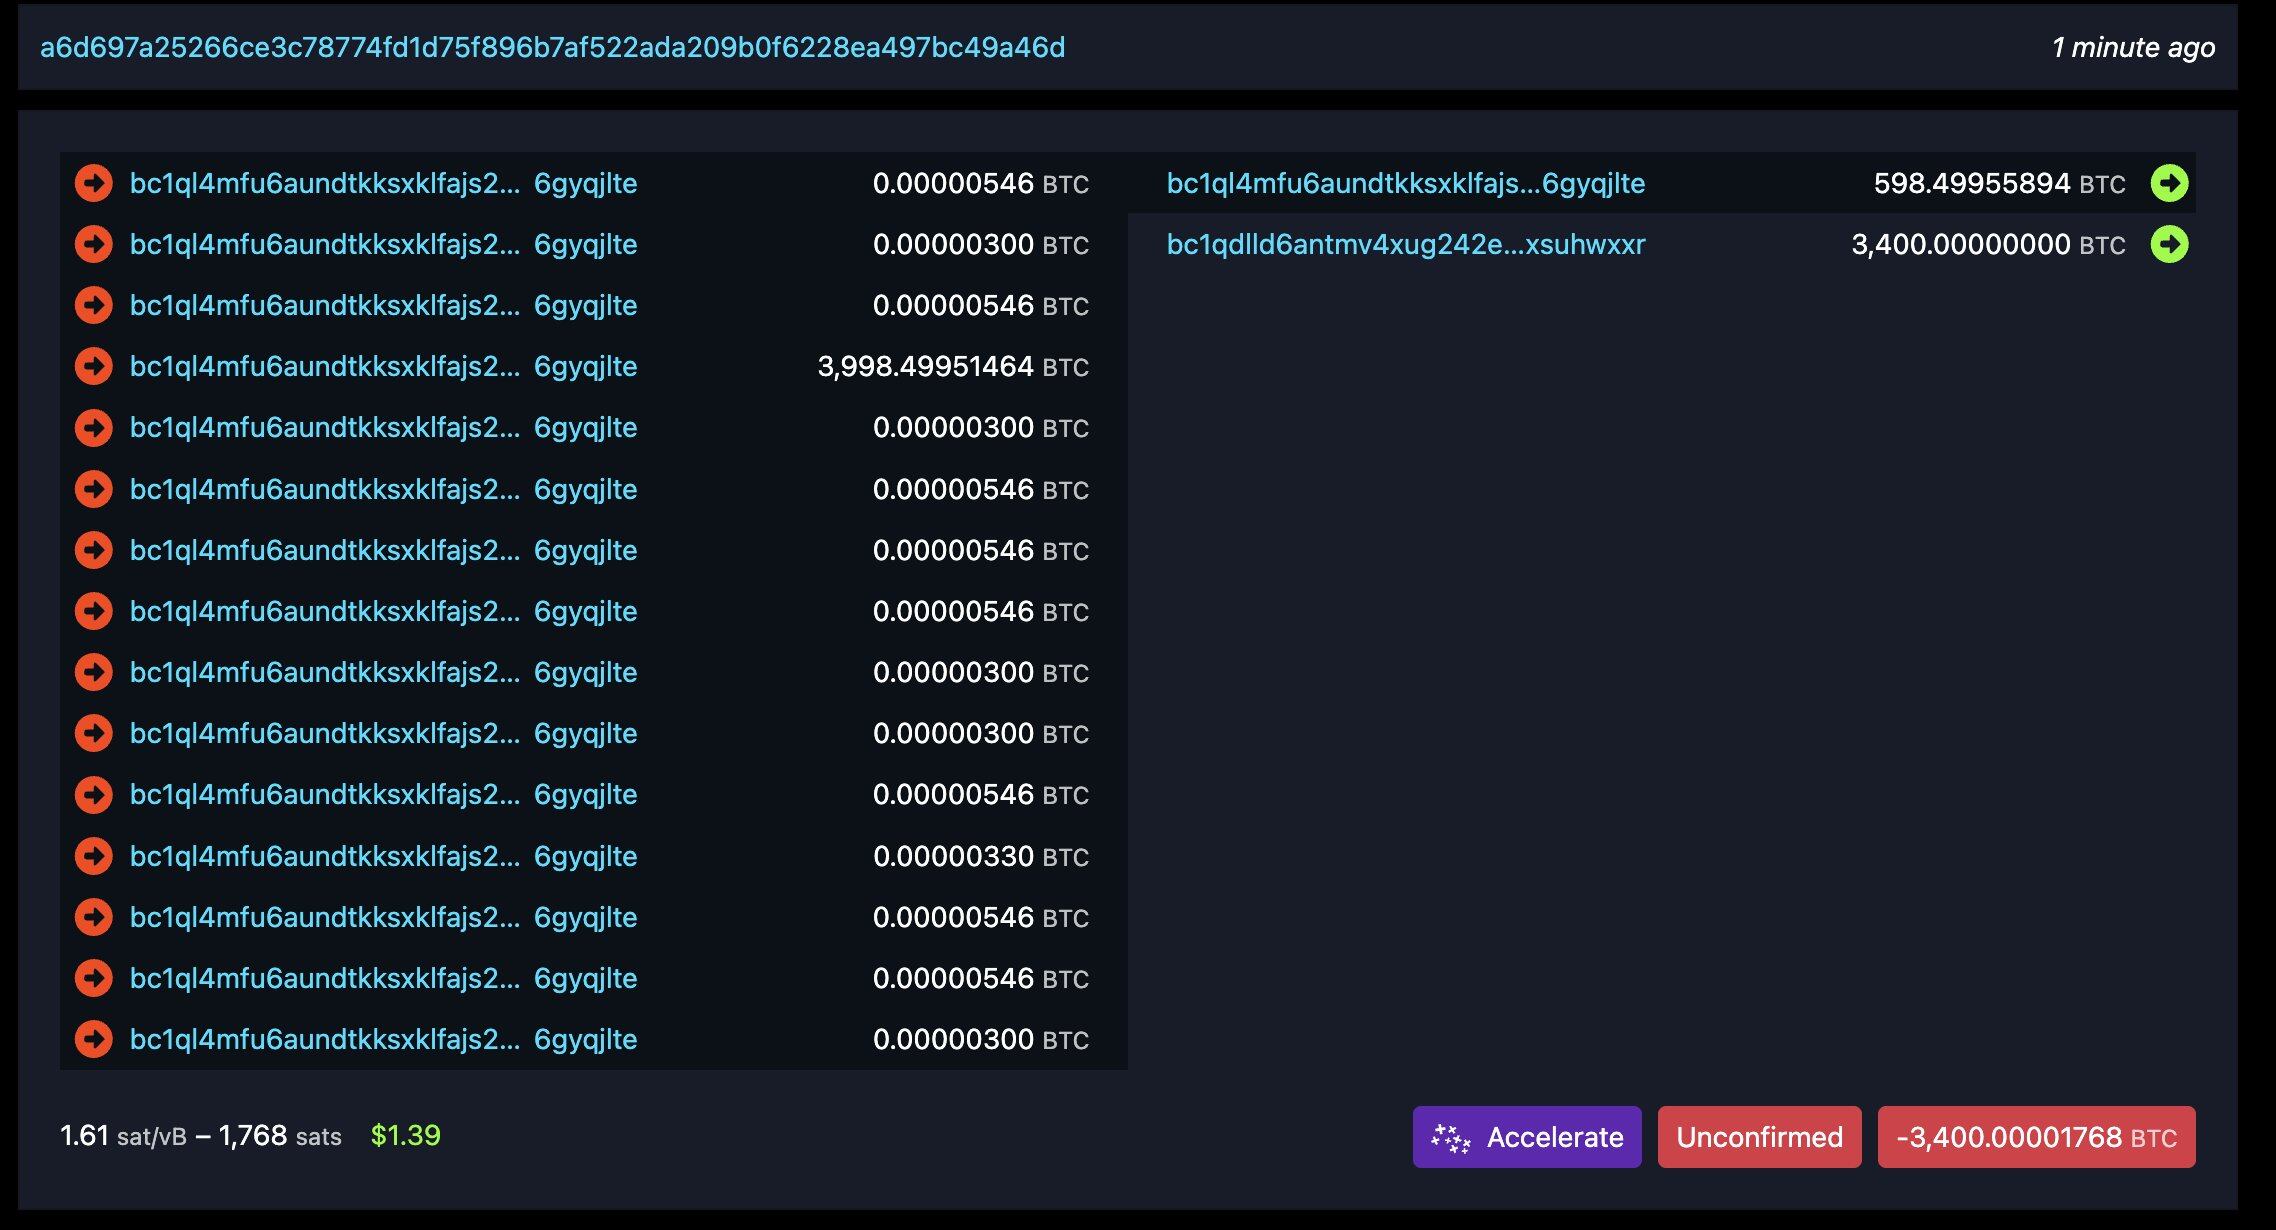
歸還 85%、留下 15%,這究竟是一次代價高昂的白帽行動,還是攻擊者以歸還資金為條件,給自己開出的一筆巨額報酬?
憑空生成 LBTC,換走近 4000 枚真實 BTC
Liquid Network 是 Blockstream 於 2018 年推出的比特幣側鏈。與主要服務日常支付的閃電網路不同,Liquid 更偏向交易所和機構之間的比特幣結算,同時支援穩定幣、證券等數位資產發行。參與 Liquid 治理和營運的機構已從最初的 23 家增至 87 家,目前 Liquid 上發行的 RWA 資產規模已超過 50 億美元。
9 月 6 日,Liquid 遭遇上線以來最嚴重的安全事件,相關提款分為兩次完成。攻擊者先提出約 2.5 BTC 進行測試,隨後又轉走約 3996 BTC。兩筆交易約占多簽錢包事發前比特幣儲備的 95%,資金轉出後,錢包內一度僅剩約 197 BTC。Liquid 隨即關閉橋接節點,網路暫停運行,多家交易所也停止了 LBTC 充值與提現。
此次事件並非多簽錢包私鑰外洩,SideSwap 用於授權提現的 Peg-out Authorization Key 也沒有被盜。真正的問題出現在 Liquid 底層使用的 Elements 軟體中。
根據 SideSwap 揭露的資訊,攻擊者利用 Elements 軟體漏洞,憑空生成了約 4000 枚沒有真實 BTC 儲備支援的 LBTC,隨後將其發送至 SideSwap 的 Peg-out 服務。在系統看來,這些透過漏洞生成的 LBTC 與正常資產並無區別。SideSwap 因此按照正常流程銷毀 LBTC 並提交提現請求,Liquid 多簽錢包則向攻擊者地址支付了對應的真實 BTC。
簡單來說,攻擊者沒有直接攻破保管 BTC 的錢包,而是製造了一批能夠騙過系統的「假 LBTC」,再透過正常提現通道換走了真 BTC。
Liquid 多簽錢包採用 11-of-15 機制,一筆提款需要獲得 15 名多簽成員中至少 11 名的批准。但此次事件表明,多簽只能確認提款獲得了足夠多的授權,無法判斷進入提款流程的 LBTC 是否由漏洞生成。當資產驗證環節出現問題,後續再多的簽名也可能為一筆錯誤交易放行。
一場發生在比特幣鏈上的談判
轉走資金後,攻擊者在一筆比特幣交易的 OP_RETURN 欄位中留言:「we are whitehats. contact us on chain(我們是白帽,請透過鏈上聯繫我們)。」
Blockstream 向攻擊者地址發送 1000 聰,要求其聯繫安全團隊。雙方隨後透過 OP_RETURN、PGP 簽名和加密訊息展開鏈上溝通。攻擊者表示,願意在漏洞修復後歸還「大部分資金」,並要求 Blockstream 確保所有橋接節點完成更新。待修復完成後,Blockstream 透過簽名訊息告知攻擊者:「橋接節點已經修復,可以安全歸還資金。」
9 月 7 日,攻擊者向 Liquid 多簽錢包轉回 3400 BTC,同時將剩餘約 598.5 BTC 轉入自己控制的地址。但雙方公開的鏈上資訊中,既沒有約定攻擊者可以保留多少 BTC,也沒有把這 598.5 BTC 協商為漏洞賞金。
Liquid 最新發布的安全事件報告顯示,Blockstream 仍在與攻擊者溝通,試圖追回剩餘 598.5 BTC。由此來看,Blockstream 此前同意攻擊者歸還「大部分資金」,並不意味著其認可對方留下價值約 4700 萬美元的 BTC。至少在目前的官方口徑中,這部分資金仍是待追回的資產,而非已經確認支付的白帽賞金。
4700 萬美元,賞金還是勒索?
攻方的支持者認為,如果漏洞先被惡意駭客發現,Liquid 可能失去全部比特幣儲備。此次攻擊者要求 Blockstream 先完成修復,最終也歸還了 85%的資金。即使近 600 BTC 不再歸還,相比全部資金損失,Liquid 仍避免了更壞的結果。
Bitcoin.org 匿名所有者 Cøbra 認為,白帽理應獲得與其挽回損失相匹配的回報;慢霧創辦人余弦也提出,未來巨額被盜事件可以逐漸形成「15% 起步」的返還賞金共識。在他們看來,更高的賞金能夠激勵漏洞發現者選擇歸還資金,而不是將其全部占有。
爭議根源在於「做事程序」——傳統的白帽揭露通常是先報告漏洞,再由專案方根據既定規則或協商結果支付獎勵;Liquid 攻擊者卻先提走近乎全部儲備,再自行留下 15%。Ledger 技術長 Charles Guillemet 因此質疑,這種做法更接近以歸還資金為條件索取報酬,而不是正常的白帽行為。
對於 Liquid 而言,拿回 3400 BTC 只是暫時緩解了儲備危機。針對漏洞的修復程序已經進入內外部審查階段,官方計畫緊急發布 Elements v23.3.4,隨後由 Functionary 營運商完成網路調整,拒絕此前無效的 Peg-out 並恢復網路運行。
剩餘資金能否追回、Liquid 何時全面恢復,仍要等待後續進展。但官方最新表態已經讓這場爭議更加清晰:攻擊者可以自稱白帽,卻不能單方面將扣留的 4700 萬美元定義為漏洞賞金。
以上內容僅用作資訊或教育之目的,不構成與BTCC相關的任何投資建議。 BTCC竭力但無法保證上述全部內容的真實性、準確性和原創性。