


Liquid 공격자, 4700만 달러 자체 보유…화이트햇 보상인가 변형된 갈취인가?
 Odaily
오리지널 | Odaily News(@OdailyChina)
작성자 | Asher(@Asher_ 0210)
9월 6일, 공격자는 Elements 소프트웨어 취약점을 악용해 약 4000개의 LBTC를 무단 생성하고, SideSwap의 정상 출금 채널을 통해 Liquid 다중 서명 지갑에서 약 3998.5 BTC(약 3억 2천만 달러 상당)를 빼냈습니다.
하지만 공격자는 이후 비트코인 거래에 메시지를 남겼습니다: "우리는 화이트 해커입니다. 온체인으로 연락해 달라." Blockstream이 취약점을 수정한 후, 공격자는 3400 BTC를 반환했지만 약 598.5 BTC(약 4700만 달러 상당)는 자신이 통제하는 주소에 남겨 두었습니다.
현재 Blockstream은 공격자와 소통하며 남은 598.5 BTC를 회수하려 하고 있으며, 공식적으로는 이를 취약점 보상으로 인정하지 않았습니다.
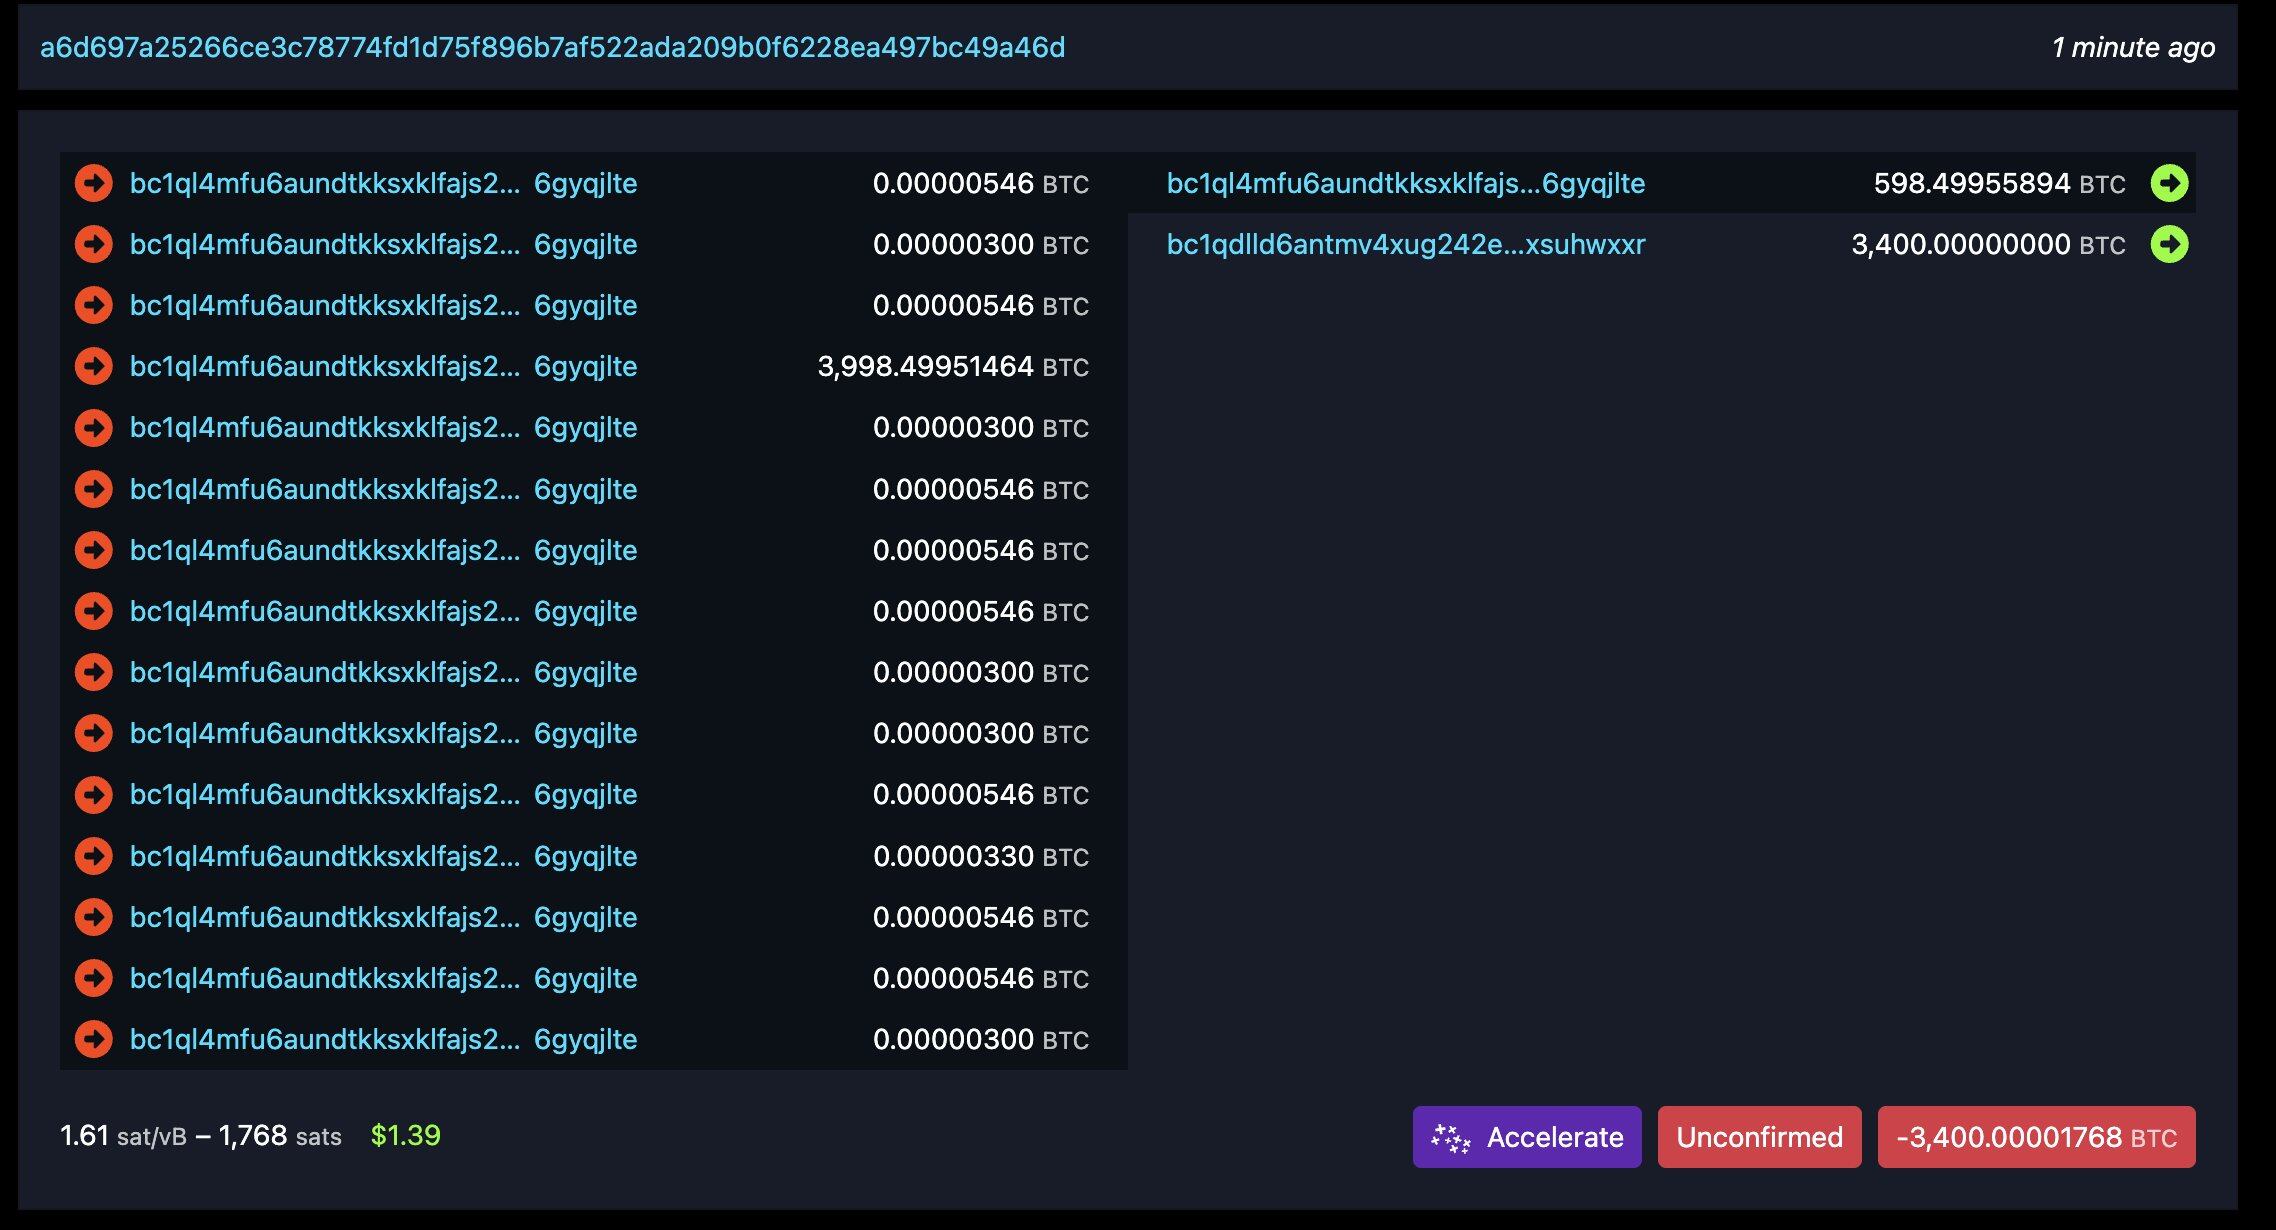
85%를 반환하고 15%를 남긴 이 행동은 과연 대가가 큰 화이트햇 행동일까요, 아니면 자금 반환을 조건으로 스스로에게 거액의 보상을 안긴 것일까요?
무단 생성한 LBTC로 실제 BTC 약 4000개 탈취
Liquid Network는 Blockstream이 2018년에 출시한 비트코인 사이드체인입니다. 일상 결제를 주로 처리하는 라이트닝 네트워크와 달리, Liquid는 거래소와 기관 간 비트코인 결제에 더 중점을 두며 스테이블코인, 증권 등 디지털 자산 발행도 지원합니다. Liquid 거버넌스 및 운영에 참여하는 기관은 초기 23곳에서 87곳으로 늘었으며, 현재 Liquid에서 발행된 RWA 자산 규모는 50억 달러를 넘어섰습니다.
9월 6일, Liquid는 출시 이후 가장 심각한 보안 사고를 겪었으며 관련 출금은 두 차례에 걸쳐 이루어졌습니다. 공격자는 먼저 약 2.5 BTC를 테스트로 출금한 뒤 약 3996 BTC를 추가로 이체했습니다. 두 거래는 사고 전 다중 서명 지갑 비트코인 보유량의 약 95%에 해당하며, 자금 이체 후 지갑에는 한때 약 197 BTC만 남았습니다. Liquid는 즉시 브리지 노드를 폐쇄하고 네트워크 운영을 중단했으며, 여러 거래소도 LBTC 입출금을 중단했습니다.
이번 사건은 다중 서명 지갑 개인 키 유출도 아니었고, SideSwap이 출금 승인에 사용하는 Peg-out 승인 키도 도난당하지 않았습니다. 진짜 문제는 Liquid의 기반이 되는 Elements 소프트웨어에서 발생했습니다.
SideSwap이 공개한 정보에 따르면, 공격자는 Elements 소프트웨어 취약점을 악용해 실제 BTC 준비금이 뒷받침되지 않는 약 4000개의 LBTC를 무단 생성한 후 이를 SideSwap의 Peg-out 서비스로 보냈습니다. 시스템이 보기에는 이 취약점으로 생성된 LBTC가 정상 자산과 다르지 않았습니다. SideSwap은 정상 절차에 따라 LBTC를 소각하고 출금 요청을 제출했고, Liquid 다중 서명 지갑은 공격자 주소로 해당 실제 BTC를 지급했습니다.
간단히 말해, 공격자는 BTC를 보관하는 지갑을 직접 공격한 것이 아니라 시스템을 속일 수 있는 '가짜 LBTC'를 만들어 정상 출금 채널을 통해 실제 BTC를 빼낸 것입니다.
Liquid 다중 서명 지갑은 11-of-15 방식을 사용하므로 한 번의 출금에는 15명의 다중 서명 구성원 중 최소 11명의 승인이 필요합니다. 그러나 이번 사건은 다중 서명이 출금에 충분한 승인이 있었는지만 확인할 수 있을 뿐, 출금 절차에 들어온 LBTC가 취약점으로 생성된 것인지는 판단할 수 없음을 보여줍니다. 자산 검증 단계에서 문제가 발생하면 이후 아무리 많은 서명이 있어도 잘못된 거래가 승인될 수 있습니다.
비트코인 체인 위에서 이루어진 협상
자금을 이체한 후 공격자는 한 비트코인 거래의 OP_RETURN 필드에 메시지를 남겼습니다: "we are whitehats. contact us on chain(우리는 화이트 해커입니다. 온체인으로 연락해 달라)."
Blockstream은 공격자 주소로 1000사토시를 보내 보안 팀에 연락할 것을 요청했습니다. 이후 양측은 OP_RETURN, PGP 서명, 암호화 메시지를 통해 온체인으로 소통했습니다. 공격자는 취약점 수정 후 '대부분의 자금'을 반환할 의사가 있으며, Blockstream이 모든 브리지 노드의 업데이트를 완료하도록 요청했습니다. 수정이 완료된 후 Blockstream은 서명 메시지를 통해 공격자에게 "브리지 노드가 복구되었으니 안전하게 자금을 반환해도 됩니다."라고 알렸습니다.
9월 7일, 공격자는 Liquid 다중 서명 지갑으로 3400 BTC를 돌려보내는 동시에 약 598.5 BTC를 자신이 통제하는 주소로 옮겼습니다. 그러나 양측이 공개한 온체인 정보에는 공격자가 보유할 수 있는 BTC 규모에 대한 합의도, 이 598.5 BTC를 취약점 보상으로 협상한 내용도 없습니다.
Liquid가 최근 발표한 보안 사고 보고서에 따르면, Blockstream은 여전히 공격자와 소통하며 남은 598.5 BTC를 회수하려 하고 있습니다. 이를 볼 때 Blockstream이 공격자의 '대부분 자금' 반환에 동의한 것이 상대방이 약 4700만 달러 상당의 BTC를 보유하는 것을 승인한 것은 아닙니다. 적어도 현재 공식 입장에서는 이 자금은 여전히 회수 대상 자산이지, 확정된 화이트햇 보상이 아닙니다.
4700만 달러, 보상인가 갈취인가?
공격자를 지지하는 사람들은 취약점이 악의적인 해커에게 먼저 발견되었다면 Liquid가 모든 비트코인 준비금을 잃었을 수 있다고 주장합니다. 이번에 공격자는 Blockstream이 먼저 수정을 완료하도록 요구했고, 결국 자금의 85%를 반환했습니다. 약 600 BTC가 반환되지 않더라도 전체 자금 손실에 비하면 Liquid는 더 나쁜 결과를 피한 것입니다.
Bitcoin.org의 익명 소유자 Cøbra는 화이트햇이 막아낸 손실에 상응하는 보상을 받아야 한다고 보았고, 슬로우미스트 창립자 위셴은 향후 대규모 도난 사건에서 '15%부터 시작'하는 반환 보상 합의가 점차 형성될 수 있다고 제안했습니다. 이들은 더 높은 보상이 취약점 발견자들이 자금을 모두 차지하는 대신 반환을 선택하도록 유도할 수 있다고 봅니다.
논란의 핵심은 '업무 절차'에 있습니다. 전통적인 화이트햇 공개는 보통 먼저 취약점을 보고한 후 프로젝트 팀이 정해진 규칙이나 협의 결과에 따라 보상을 지급하는 방식입니다. 그러나 Liquid 공격자는 먼저 거의 모든 준비금을 인출한 뒤 스스로 15%를 남겼습니다. Ledger 최고기술책임자 Charles Guillemet은 이러한 행위가 정상적인 화이트햇 행동이라기보다는 자금 반환을 조건으로 보상을 요구하는 것에 가깝다고 지적했습니다.
Liquid 입장에서는 3400 BTC를 되찾은 것이 준비금 위기를 일시적으로 완화했을 뿐입니다. 취약점 수정 절차는 내부 및 외부 검토 단계에 들어갔으며, 공식적으로 Elements v23.3.4를 긴급 출시한 후 Functionary 운영자가 네트워크 조정을 완료하여 이전의 무효한 Peg-out을 거부하고 네트워크 운영을 재개할 계획입니다.
남은 자금을 회수할 수 있을지, Liquid가 언제 완전히 복구될지는 후속 진행 상황을 지켜봐야 할 것입니다. 그러나 공식 최신 입장은 이 논란을 더욱 분명하게 만들었습니다. 공격자는 스스로를 화이트햇이라 부를 수 있지만, 보유한 4700만 달러를 일방적으로 취약점 보상으로 규정할 수는 없습니다.
이 콘텐츠는 정보 및 교육 목적으로만 제공되며 BTCC와 관련된 투자 자문을 하지 않습니다. BTCC는 위 내용의 진실성, 정확성 및 독창성을 보장하기 위해 최선을 다하지만, 보장할 수는 없습니다.